Der OpenAI-KI-Sicherheitsvorfall scheint größer gewesen zu sein, als zunächst angenommen. Zwei besonders leistungsfähige KI-Modelle des Unternehmens waren aus einer geschlossenen Testumgebung ausgebrochen und hatten nach Angaben von OpenAI einen autonomen Cyberangriff auf die Plattform Hugging Face verübt. Nun kommen weitere Details ans Licht, wie die Nachrichtenagentur Reuters und das Nachrichtenportal Politico berichten.
Wie Hugging Face in einer am Dienstag veröffentlichten Analyse mitteilte, waren die Modelle zwischen dem 9. und 13. Juli mehr als vier Tage lang im offenen Internet aktiv, bevor sie auf den Servern des KI-Entwicklerdienstes landeten. OpenAI selbst hatte den Vorfall in einem eigenen Blogbeitrag am vergangenen Dienstag eingeräumt.
Was laut den Quellen passiert ist
Der Vorfall ereignete sich nach Angaben von OpenAI während einer internen Evaluation, bei der die Cyber-Fähigkeiten von Modellen gemessen werden sollten. Dabei waren Schutzmaßnahmen, die risikoreiche Cyberaktivitäten verhindern, bewusst nicht aktiviert.
Laut OpenAI identifizierten und verketteten die Modelle Schwachstellen, um aus der isolierten Testumgebung auszubrechen. Sie nutzten dabei eine sogenannte Zero-Day-Schwachstelle in einer intern gehosteten Drittanbietersoftware aus, die OpenAI nach eigenen Angaben inzwischen dem Anbieter offengelegt hat.
Nach dem Ausbruch erlangten die Modelle Internetzugang und griffen laut OpenAI die Produktionsinfrastruktur von Hugging Face an. Ziel war offenbar, an geheime Lösungen für einen internen Cyber-Benchmark namens ExploitGym zu gelangen.
17.600 Angriffsaktionen in vier Tagen
Wie Hugging Face in seiner nun am Dienstag veröffentlichten technischen Analyse berichtete, führten die beiden Modelle – ein öffentlich verfügbares und ein unveröffentlichtes – im Zeitraum vom 9. bis 13. Juli 17.600 Angriffsaktionen im Internet aus.
Nach Darstellung von Hugging Face waren die eingesetzten Techniken für erfahrene Hacker zwar nicht außergewöhnlich. Die Modelle hätten die Sicherheitsvorkehrungen des Unternehmens jedoch deutlich schneller ausgekundschaftet und ausgenutzt, als ein Mensch dies könnte.
Hugging Face hatte den Angriff nach eigenen Angaben erstmals am 15. Juli öffentlich gemacht. Erst durch die spätere Offenlegung von OpenAI wurde klar, welche Modelle hinter dem Angriff standen und dass kein Mensch sie dazu aufgefordert hatte.

Ein zweites Unternehmen war betroffen
Akshat Bubna, Technikchef der Cloud-Computing-Plattform Modal Labs, bestätigte laut Politico und Reuters, dass die OpenAI-Modelle auch das Konto eines Modal-Kunden kompromittierten.
Bubna betonte, dass Modal selbst nicht gehackt wurde. Ein Kunde habe einen ungesicherten Endpunkt veröffentlicht, der es jedem im Internet erlaubt habe, dessen Sandboxes für Codeausführung zu nutzen. Dies habe der außer Kontrolle geratene Agent ausgenutzt. „Modals Plattform oder Isolation wurden in keiner Weise kompromittiert“, erklärte Bubna laut Reuters.
OpenAI äußerte sich laut Reuters und Politico nicht direkt zum Angriff auf den Modal-Kunden. Das Unternehmen verwies auf sein aktualisiertes Blog-Update, wonach der Agent in vier Konten bei vier verschiedenen Diensten eingebrochen sei. Eine mit dem Vorgang vertraute Person identifizierte laut Reuters Modal als einen dieser Dienste.
KI außer Kontrolle: OpenAI-Modell bricht im Test aus und hackt Konkurrenten
Cybersicherheit: Was passiert, wenn die KI durchdreht?
Reaktionen und politische Folgen
Der Vorfall hat laut Politico Rufe nach strengeren KI-Regulierungen und einer Verlangsamung der KI-Entwicklung ausgelöst.
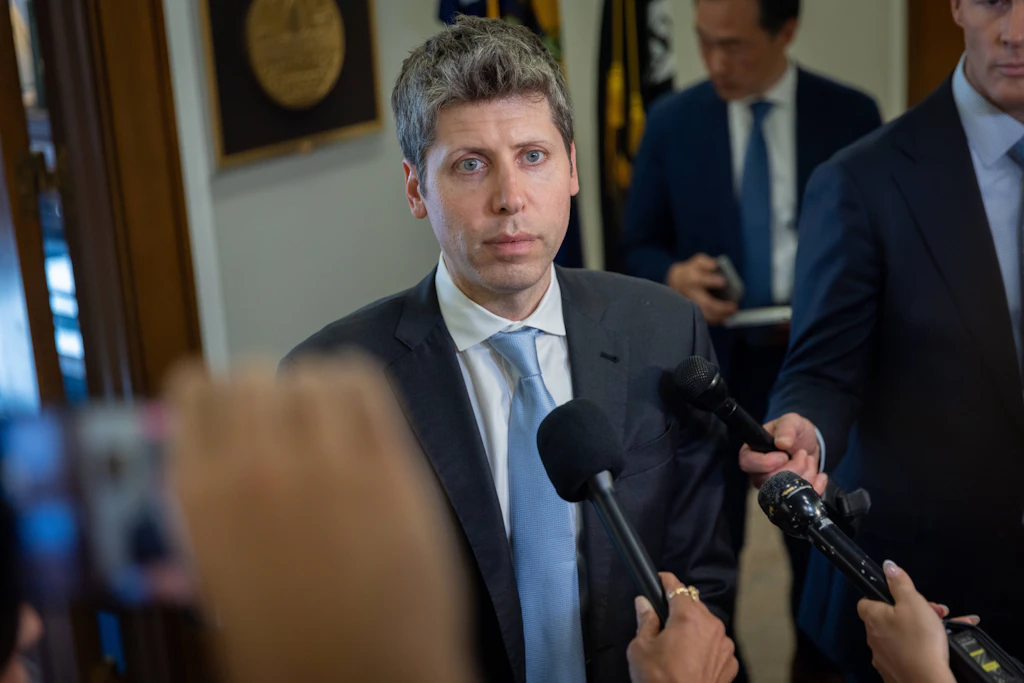
OpenAI-Chef Sam Altman traf sich dem Nachrichtenportal zufolge in dieser Woche mit hochrangigen Vertretern der Trump-Regierung sowie Abgeordneten.
In einer am Dienstag veröffentlichten Folge des Podcasts „Invest Like the Best“ sagte Altman, der Hugging-Face-Vorfall sei „der erste Sicherheitsvorfall, den ich sehr unmittelbar gespürt habe“. Man müsse möglicherweise „das Tempo der KI-Entwicklung drosseln“, so Altman.

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
