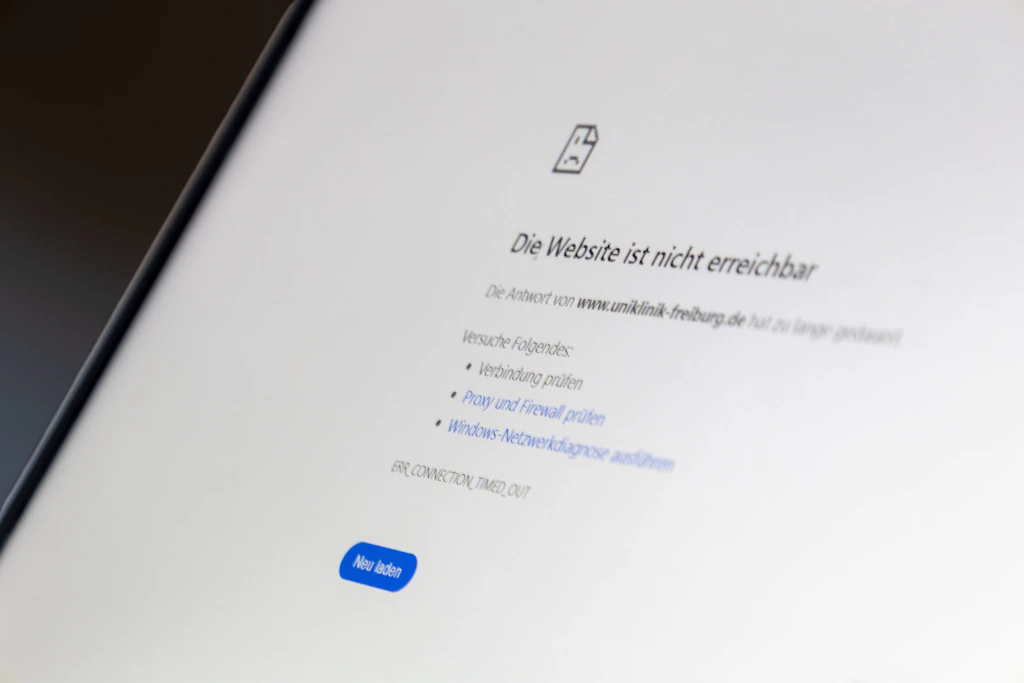
Eine als „außerordentlich hoch“ eingestufte PHP-Sicherheitslücke legt seit Mittwoch digitale Angebote in Deutschland lahm: Kommunen schalten Webseiten ab, Internetwachen in Berlin und Brandenburg bleiben offline. Das BSI fordert ein sofortiges Sicherheitsupdate – Angriffe laufen bereits.
Die Sicherheitslücke beeinträchtigt zahlreiche Unternehmen und Behörden in ganz Deutschland, vor allem durch vorsorgliche Abschaltungen. Einige zentrale Angebote sind weiterhin offline oder nur eingeschränkt erreichbar.
Betroffen ist die weit verbreitete Programmiersprache PHP, auf der zahlreiche Webseiten basieren. Nach Angaben des PHP-Sicherheitsteams könnten Angreifer über die Lücke unter dem Namen „PHP2Shell“ (registriert unter CVE-2026-109618 und CVE-2026-109619) aus der Ferne eigenen Schadcode auf Servern ausführen und sich so Zugriff auf die dahinterliegenden Datenbanken verschaffen.
Weil dadurch eine vollständige Übernahme betroffener Systeme droht und die Details der Lücke vorab unbeabsichtigt an die Öffentlichkeit gelangten, stufen Behörden und IT-Sicherheitsexperten die Lage als außerordentlichen Notfall ein.
BSI: Es besteht unverzüglicher Handlungsbedarf!
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) gab am Mittwoch eine Sicherheitswarnung der Stufe 3 („außerordentlich hoch“) heraus. Von der Schwachstelle gehe ein herausragendes Bedrohungspotenzial aus.
Zahlreiche Kommunen nahmen daraufhin ihre Seiten vorsorglich vom Netz. Inzwischen hat das PHP-Entwicklerteam ein Sicherheitsupdate veröffentlicht, das die Lücke schließen soll. Das BSI ruft IT-Sicherheitsverantwortliche und Betreiber dazu auf, es umgehend zu installieren. Mit Kenntnis derartiger Schwachstellen könne es Angreifern gelingen, massive Angriffskampagnen durchzuführen und IT-Systeme aus den unterschiedlichsten Anwendungsbereichen zu kompromittieren, warnte die Behörde.
„Wir halten eine kurzfristige, großflächige Ausnutzung innerhalb weniger Stunden nach Erscheinen der Sicherheitsupdates für wahrscheinlich“, erklärte BSI-Vizepräsident Thomas Caspers. „Angreifer können diese mittels KI-gestützter Werkzeuge innerhalb kurzer Zeit analysieren und entsprechende Exploits generieren. Es besteht also unverzüglicher Handlungsbedarf!“
Sicherheitsforscher beobachten bereits gezielte Scans und erste Versuche, verwundbare Webseiten anzugreifen. Nach Einschätzung von Experten dürfte die weltweite Welle automatisierter Angriffe noch Wochen bis Monate andauern, weil Angreifer gezielt nach Systemen ohne Update suchen. Entwarnung könne erst gegeben werden, wenn die breite Masse der Webhoster und Systemadministratoren die Updates eingespielt habe. Systeme mit veralteten PHP-Versionen, für die es keine offiziellen Updates mehr gibt, sollten Betreiber isolieren oder abschalten, damit sie nicht zu dauerhaften Einfallstoren für Cyberkriminelle werden.
Kliniken und Internetwachen nicht erreichbar
Ein Sprecher der Senatskanzlei teilte mit: „Von der weltweiten PHP-Sicherheitslücke sind auch Teile des Hauptstadtportals Berlin.de betroffen. Die Sicherheitslücke wurde nach jetzigem Kenntnisstand nicht für Angriffe ausgenutzt.“ Die von der Sicherheitslücke betroffenen Behörden seien informiert worden.
Die Internetwachen der Berliner und der Brandenburger Polizei waren am Donnerstagvormittag wegen der Sicherheitslücke weiterhin nicht erreichbar. Über sie lässt sich normalerweise unter anderem eine Anzeige erstatten. Auch einige Krankenhäuser und Universitäten in der Region sind nur eingeschränkt erreichbar. Die Freie Universität und die Humboldt-Universität wiesen auf mögliche Einschränkungen ihrer IT-Dienste hin.
Andere Angebote laufen wieder. Das Hauptstadtportal berlin.de, das zeitweise eingeschränkt war, ist wieder erreichbar. Die S-Bahn Berlin meldet, ihre Seiten stünden ebenfalls wieder uneingeschränkt zur Verfügung. Auch die Charité ist aktuell online, nachdem sie am Mittwoch vom Netz genommen worden war.
PHP ist im Netz allgegenwärtig: Die Sprache läuft auf zahlreichen Webseiten. Auf ihr basieren einfache Blogs ebenso wie Online-Shops, große Nachrichtenportale und Content-Management-Systeme wie WordPress.
Ein Großteil der Unternehmen, Organisation und Institutionen in Deutschland ist nach Angaben des Digitalverbands Bitkom theoretisch von der am Mittwoch bekanntgewordenen Sicherheitslücke in der Programmiersprache PHP betroffen. „Praktisch jedes Unternehmen mit eigener Website, Online-Shop oder webbasierter Anwendung kann betroffen sein, vom Handwerksbetrieb bis zum Konzern“, erklärte der Verband am Donnerstag. „PHP ist die am weitesten verbreitete Programmiersprache für Websites.“
Wer Online-Anwendungen betreibt, sollte daher unbedingt prüfen, ob diese PHP verwenden und in diesem Fall die zur Verfügung stehenden Sicherheitsupdates ohne Verzögerung einspielen, empfiehlt der Verband. „Das gilt besonders für Hoster und IT-Dienstleister, die Systeme für viele Kunden betreiben. Unternehmen sollten zudem prüfen, wo PHP in ihrer IT überall steckt, auch in älteren Versionen, die keine Updates mehr erhalten.“
Das Problem aus Sicht von Bitkom: Viele wissen nicht genau, welche Komponenten in ihrer Software enthalten sind. Ein solcher Überblick sei aber die Voraussetzung, um in solchen Lagen schnell reagieren zu können.

Berlin-Datenleck: Hacker könnten noch weitere sensible Informationen veröffentlichen
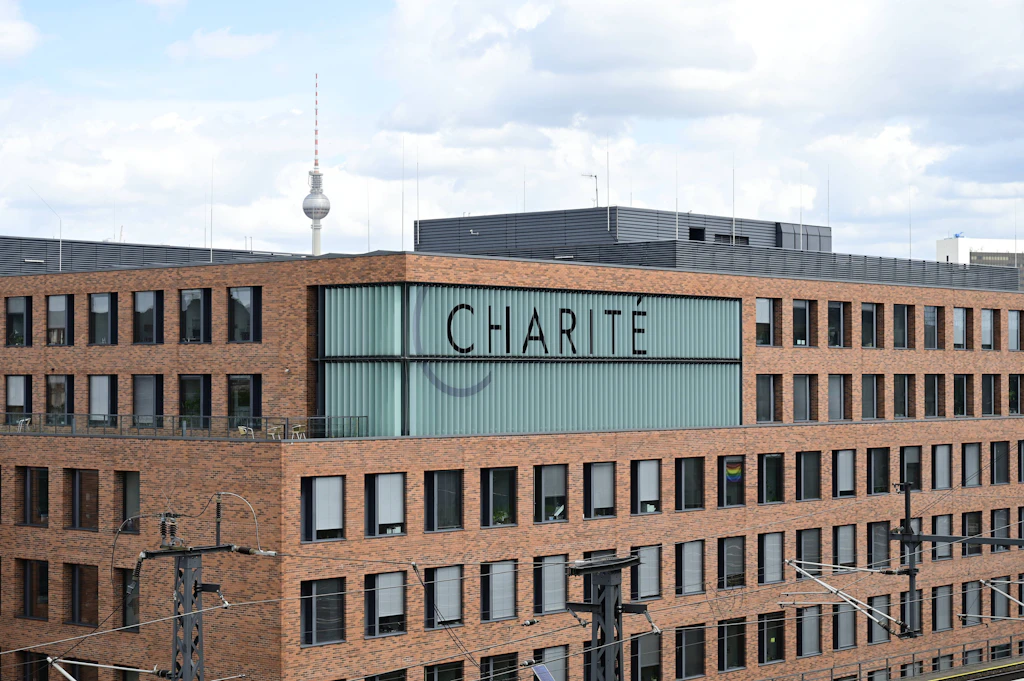
PHP-Sicherheitslücke: Charité schaltet Website ab – Updates jetzt verfügbar

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
