
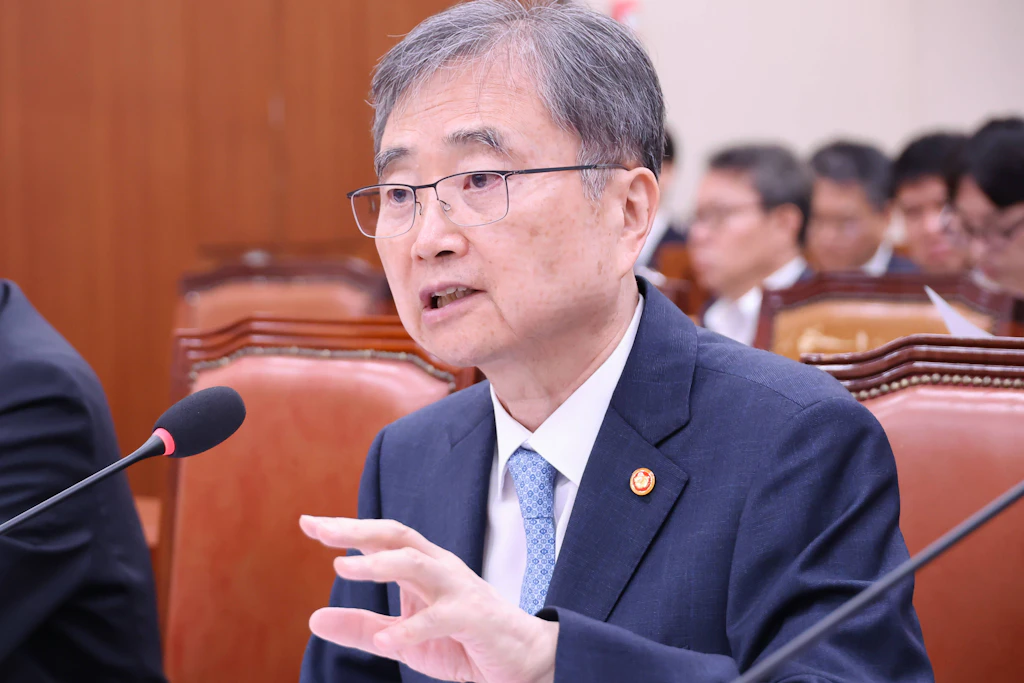
Bei einem Cyberangriff auf die staatliche Diplomatenakademie in Südkorea könnten nach Angaben des Außenministeriums in Seoul Daten aus bis zu 10.000 Konten von Diplomaten und Regierungsmitarbeitern abgeflossen sein. Ministeriumssprecher Park Il sprach am Dienstag in Seoul von einem Datenabfluss „beträchtlichen Ausmaßes“. Der genaue Umfang und die betroffenen Informationen würden noch untersucht.
Nach Darstellung des Ministeriums verschafften sich die Angreifer zwischen April und Mai 2025 Zugang zu einem Server des Online-Schulungssystems der Korea National Diplomatic Academy und behielten diesen bis Februar 2026. Erst dann seien nach einem Hinweis einer Regierungsstelle verdächtige Aktivitäten aufgefallen.
In der Folge sei das System abgeschaltet worden. Die Angreifer hätten eine bis dahin unbekannte Sicherheitslücke in der eingesetzten Software, eine sogenannte Zero-Day-Schwachstelle, ausgenutzt.
Zehn Monate unbemerkt: Was die Angreifer mitnahmen
In dem System waren nach Ministeriumsangaben Namen, Nutzerkennungen, E-Mail-Adressen sowie verschlüsselte Passwörter der Teilnehmer gespeichert, dazu Angaben zu Funktion und Abteilung. Persönlichkeitssensible Daten wie Meldenummern, Mobilfunknummern oder Wohnadressen seien nicht enthalten gewesen.
Ein hochrangiger Ministeriumsvertreter erklärte laut Korea Times, betroffen seien Angehörige des auswärtigen Dienstes, an Auslandsvertretungen entsandte Attachés sowie pensionierte Mitarbeiter. Damit sei erstmals eine nahezu vollständige Personalliste des Ministeriums nach außen gelangt.

Hacker will Militärdaten aus Chinas Supercomputer erbeutet haben
Bedrohung durch Iran: US-Außenministerium gründet neue Behörde gegen Cyberangriffe
An südkoreanischen Auslandsvertretungen arbeiten neben Diplomaten auch Beschäftigte von Nachrichten- und Sicherheitsbehörden, deren Angaben ebenfalls in dem System hinterlegt gewesen sein sollen. Die Zeitung Dong-A Ilbo berichtete unter Berufung auf Regierungskreise, es könnten Daten von rund 6.000 aktuellen und ehemaligen Diplomaten und aus anderen Ministerien entsandten Beamten betroffen sein.

Ermittler prüfen Verbindung nach Nordkorea
Zur Urheberschaft des Angriffs machte das Ministerium keine abschließenden Angaben. Für eine technische Zuordnung reichten die Erkenntnisse bislang nicht aus, sagte Sprecher Park laut Reuters. Ausgeschlossen werde jedoch keine Möglichkeit, auch nicht die Beteiligung staatlich unterstützter Hackergruppen aus dem Ausland.
Nach Angaben der Korea Times prüfen die Ermittlungsbehörden auch eine mögliche Verbindung zu einer nordkoreanischen Gruppe. Ein Missbrauch der abgeflossenen Daten sei bislang nicht festgestellt worden.
Das betroffene Schulungssystem war 2022 während der Corona-Pandemie eingerichtet worden. Es ist nach Angaben des Ministeriums vom internen Netzwerk und vom Passsystem der Behörde getrennt. Über eine Wiederinbetriebnahme sei noch nicht entschieden.

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
