
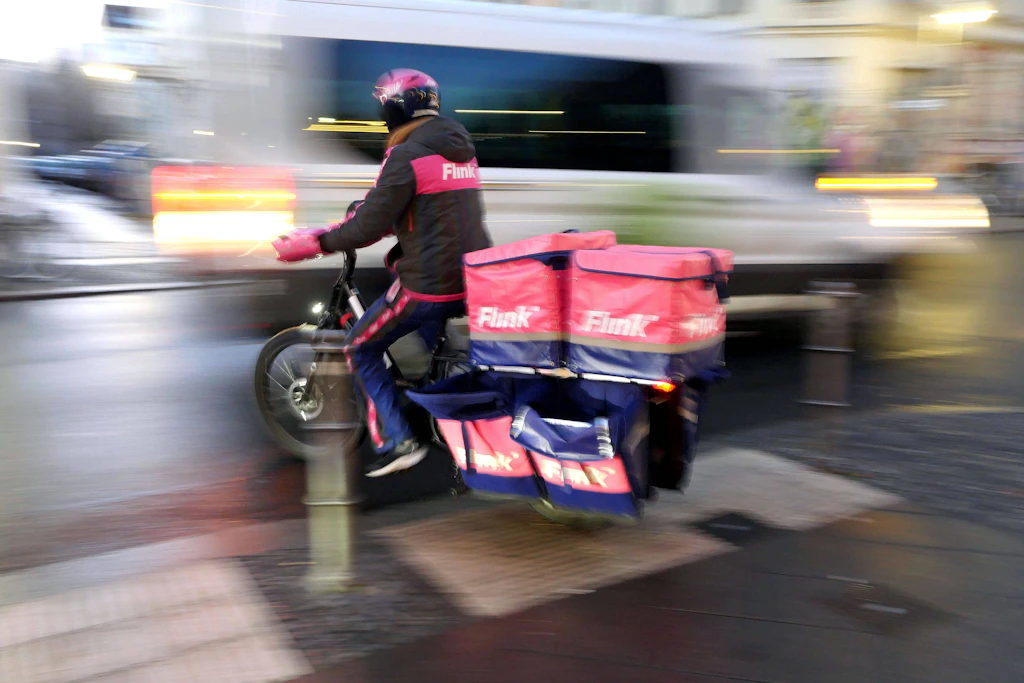
Nach einem Hackerangriff auf den Lieferdienst Flink erhalten Kunden und Mitarbeiter Zahlungsaufforderungen von Kriminellen. Nach Angaben des Unternehmens erlangten die Angreifer Zugriff auf Namen, Lieferadressen, E-Mail-Adressen und Telefonnummern. Passwörter, Bankverbindungen und Zahlungsdaten seien nicht betroffen. Das berichtete die Deutsche Presseagentur (dpa) unter Berufung auf einen Unternehmenssprecher.
„Wir haben Kenntnis von einem unbefugten Zugriff auf Daten aus einem unserer internen Systeme erhalten und nehmen den Vorfall sehr ernst“, sagte der Sprecher demnach.
Auch Lieferhinweise könnten betroffen sein
Nach einem Bericht des Nachrichtenportals Cybernews könnten bei einigen Kunden auch Angaben zum Stockwerk, zum Namen auf dem Klingelschild und Lieferanweisungen abgeflossen sein. Das Fachportal beruft sich auf eine Benachrichtigung von Flink an Betroffene, die ihm vorliegen soll.
Cybernews zufolge fordern die Angreifer von einzelnen Kunden rund zehn Euro in Kryptowährung. „LPG Group“ ist dem Bericht zufolge der Name, unter dem die mutmaßlichen Angreifer in ihren Erpresser-Mails auftreten. Sie drohen darin damit, die Daten andernfalls zu verkaufen. Sie behaupten zudem, Daten von mehr als einer Million Kunden und 13.000 Beschäftigten gestohlen zu haben. Flink hat das Ausmaß des Datenabflusses bislang nicht bestätigt.
Kritik an Flinks Warnung
Flink rät Kunden und Mitarbeitern, auf Nachrichten der Erpresser nicht zu reagieren und kein Geld zu überweisen. Der betroffene Zugang sei deaktiviert worden. Externe IT-Experten untersuchten den Vorfall, sagte der Unternehmenssprecher laut dpa.
Der IT-Journalist Günter Born kritisiert in seinem Blog Flinks Hinweis, wonach für Betroffene „vorderhand keine konkreten Maßnahmen erforderlich“ seien. Born bezeichnet die Formulierung als „Verniedlichung und Pfeifen im Wald“. Er warnt, dass die gestohlenen Daten für gezielte betrügerische Nachrichten oder Identitätsmissbrauch genutzt werden könnten.

Bis zu fünf Unfälle pro Jahr: Warum Lieferfahrer so häufig verunglücken

Kein Herd? Kein Problem! Dieser Berliner Bezirk bestellt am meisten Fast Food


Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
