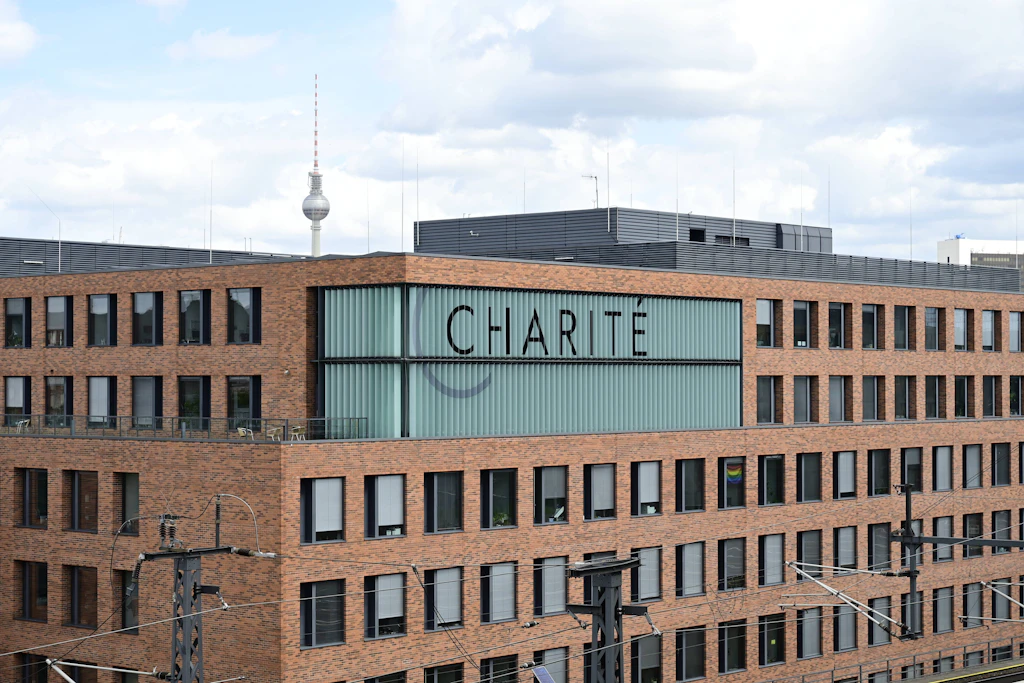
Wer am Mittwoch online einen Termin an der Charité buchen will, bekommt nur eine Fehlermeldung. Die Website der Berliner Universitätsklinik wurde aus Sicherheitsgründen vom Netz genommen, wie die Deutsche Presse-Agentur berichtet.
Auch Informationen zu einzelnen Angeboten der Klinik sind derzeit online nicht abrufbar. Welche konkrete Gefahr die Charité abwehren will, ist bislang nicht bekannt.
Sicherheitswarnung zu PHP: Was Experten melden
Zeitgleich warnen Fachleute vor zwei schweren Lücken in der Programmiersprache PHP. Auf ihr basiert ein Großteil aller Webseiten, darunter Onlineshops, Nachrichtenportale und Systeme wie WordPress.
Das IT-Sicherheitsunternehmen Huntress, das Computer Emergency Response Team des Bundes (CERT-Bund) und das PHP-Sicherheitsteam sprechen von einer akuten Notfallsituation.
PHP2Shell: Angreifer könnten Server übernehmen
Die Schwachstellen laufen unter dem Namen „PHP2Shell“ und den Kennungen CVE-2026-109618 und CVE-2026-109619. Nach Angaben der Sicherheitsfachleute könnten Angreifer darüber aus der Ferne eigenen Schadcode auf Servern ausführen.
Damit ließe sich eine Webseite vollständig kapern, samt Zugriff auf gespeicherte Kundendaten.
Brisant ist der Zeitpunkt: Details zur Schwachstelle sind nach Angaben aus der Branche unbeabsichtigt vorab öffentlich geworden. Fachleute befürchten, dass Kriminelle schon bald automatisiert nach ungeschützten Servern suchen.
Welche Einrichtungen ihre Websites abschalten
Erste Kommunen, Behörden, Universitäten und Krankenhäuser haben ihre Online-Angebote vorsorglich vom Netz genommen.
Die Landeshauptstadt Mainz schaltete nach einer Warnung des Bundes mehrere städtische Dienste und ihr zentrales Webportal ab. Ämter und Bürgerbüros bleiben laut Stadtverwaltung per Telefon und E-Mail erreichbar, vereinbarte Termine finden statt.
Abgeschaltet ist dort nur der externe Internetauftritt. Angreifer sollen so nicht an die Systeme dahinter gelangen.
Was Website-Betreiber jetzt tun müssen
Inzwischen hat das PHP-Entwicklerteam Sicherheitsupdates veröffentlicht, die beide Schwachstellen schließen sollen. Betreiber sollen ihre Systeme umgehend aktualisieren. Vorübergehende Schutzmaßnahmen könnten einzelne Angriffswege erschweren, böten aber keinen vollständigen Schutz, erklärten die Entwickler.
Die Veröffentlichung der Updates bedeutet allerdings nicht, dass betroffene Webseiten sofort wieder erreichbar sind: Die Betreiber müssen die Korrekturen zunächst installieren.

Was die Lücke für Nutzer bedeutet
Wer am Smartphone oder PC surft, muss nichts unternehmen. Die Lücke steckt auf den Servern, nicht auf den Endgeräten.
Treffen kann sie Verbraucher trotzdem, etwa wenn Onlinedienste ausfallen oder Daten abfließen. Die PHP-Entwickler und Hosting-Anbieter arbeiten nach eigenen Angaben rund um die Uhr an korrigierten Versionen. (mit dpa)
Berlin gegen Ebola: Charité bildet 120 Klinikbeschäftigte in Afrika aus
OpenAI-Agent schaltet eigene Überwachung ab – und will es nicht zugeben

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
