
Bei der Softwaretochter von Volkswagen, Cariad, hat es offenbar ein massives Datenleck gegeben. Bewegungsdaten von 800.000 E-Autos in Europa sowie Kontaktinformationen zu Besitzern sollen ungeschützt im Internet gestanden haben. Der Spiegel berichtete zunächst.
Der Chaos Computer Club (CCC) schrieb am Freitag: „Wir wissen, wo dein Auto steht“. Der Volkswagen-Konzern habe Bewegungsdaten von „hunderttausenden Fahrzeugen der Marken VW, Audi, Skoda und Seat systematisch erfasst und über lange Zeiträume speichert“. Die Daten seien ungeschützt im Internet zugänglich gewesen.
VW: Fehler mittlerweile behoben
Zu 460.000 Fahrzeugen sollen demnach präzise Standortdaten einsehbar gewesen sein, die Rückschlüsse auf das Leben der Menschen hinter den Lenkrädern zugelassen hätten. Laut CCC waren nicht nur Privatpersonen betroffen, sondern auch Fuhrparkverwaltungen, Vorstände und Aufsichtsratsmitglieder von DAX-Konzernen sowie diverse Polizeibehörden in Europa.

Continental spaltet, Volkswagen kämpft – Autoexperte: „Die haben keinen Plan“
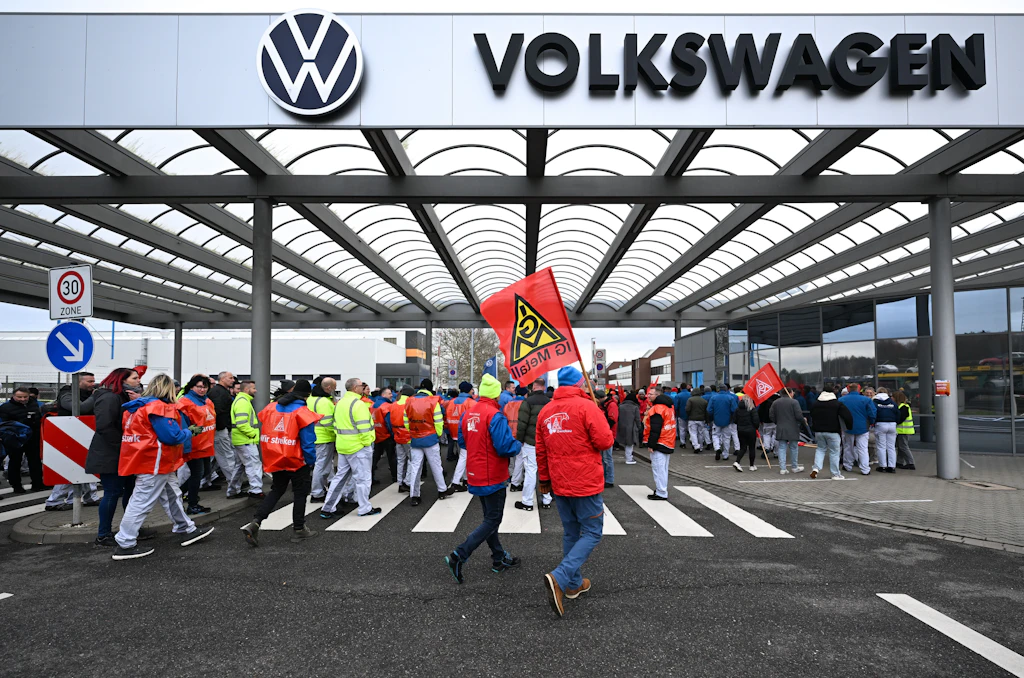
VW und IG Metall erzielen Einigung: Werk in Zwickau vor Schließung gerettet
Der VW-Konzern teilte mit, der Fehler sei inzwischen behoben. Sensible Informationen wie Passwörter oder Zahlungsdaten seien nicht betroffen gewesen. Bis auf den Chaos Computer Club (CCC), der Cariad auf den Fehler am 26. November aufmerksam gemacht hatte, habe niemand auf die Daten zugegriffen, heißt es in einem Statement.
Betroffen seien ausschließlich Daten ausgewählter Fahrzeuge gewesen, die für Online-Dienste registriert waren und über eine Online-Konnektivität verfügten. Dabei ging es nach Unternehmensangaben um Daten zum Ladeverhalten und Ladegewohnheiten, um Batterie- und Ladesoftware zu optimieren. „Der Zugriff auf die Daten erfolgte in einem sehr komplexen, mehrstufigen Verfahren.“


VW: CCC hatte keinen Zugriff auf betroffene Fahrzeuge
Der CCC habe auf pseudonymisierte Fahrzeugdaten zugreifen können, die keine Rückschlüsse auf einzelne Personen zuließen. „Nur durch die Umgehung mehrerer Sicherheitsmechanismen, die ein hohes Maß an Fachwissen und einen erheblichen Zeitaufwand erforderten, sowie durch die Kombination verschiedener Datensätze war es dem CCC möglich, Rückschlüsse auf einzelne Kundendaten von bestimmten Nutzern zu ziehen“, heißt es weiter.
Der CCC habe zu keinem Zeitpunkt Zugriff auf Fahrzeuge gehabt. „Die abschließende Analyse des Vorfalls ist noch nicht abgeschlossen und erfordert aufgrund ihrer Komplexität weiteren Aufwand.“ Nach Abschluss dieser Analyse werde man gegebenenfalls über weitere Schritte entscheiden.
„Das Problem ist, dass diese Daten überhaupt erhoben und über einen so langen Zeitraum gespeichert werden. Dass sie obendrein schlecht geschützt waren, setzt dem Ganzen nur die Krone auf.“ sagte Linus Neumann, Sprecher des Chaos Computer Clubs.

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
