

Die kritischen PHP-Lücken halten Betreiber weltweit weiter in Atem: Allein das IT-Unternehmen Cloudflare registrierte nach Angaben seines Chefs Matthew Prince „Millionen“ Versuche von Hackern, die Schwachstelle auszunutzen.
In Deutschland hatten zahlreiche Behörden, Kommunen, Universitäten und Krankenhäuser ihre Internetseiten vorsorglich vom Netz genommen – und auch am Donnerstag waren längst nicht alle wieder erreichbar.
Während in Rheinland-Pfalz, im Saarland und in Thüringen viele Angebote bereits wieder freigeschaltet waren, blieben prominente Seiten etwa in Nordrhein-Westfalen zunächst offline.
Websites down von der Küste bis in den Süden
In Baden-Württemberg wiesen Wartungsseiten darauf hin, dass die Abschaltung dem vorsorglichen Schutz der Infrastruktur diene. IT-Sicherheitsexperten mahnten derweil zur Eile: „Jede ungeschützte PHP-Anwendung ist in diesem Moment eine offene Tür für Kriminelle“, warnte Christoph Fischer. Systeme ohne Update dürften „unter keinen Umständen“ weiter am Netz bleiben.
Für Aufsehen sorgt dabei auch eine neue Qualität der Bedrohung: Künstliche Intelligenz mache aus bislang kaum ausnutzbaren Schwachstellen binnen kurzer Zeit „echte Einfallstore“, warnte der Vorsitzende des Parlamentarischen Kontrollgremiums, Marc Henrichmann (CDU), im „Handelsblatt“. Er sprach von einem „Wendepunkt“ und einer der ernstesten Sicherheitslücken der vergangenen Jahre.
Was die Experten vom BSI jetzt raten
Die am 21. Oktober 2026 veröffentlichten Schwachstellen heißen CVE-2026-109618 und CVE-2026-109619; gemeinsam werden sie „php2shell“ genannt. Unter bestimmten Voraussetzungen können Angreifer darüber ohne Anmeldung Schadcode auf einem Webserver ausführen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bewertet beide Lücken mit 9,2 von 10 Punkten. Zum Zeitpunkt seiner Warnung waren dem Amt keine bestätigten Ausnutzungen bekannt. Verwundbar bedeutet also nicht automatisch gehackt – aber Betreiber sollten sich nicht darauf verlassen, dass das so bleibt. Mehr dazu steht im Sicherheitshinweis des BSI.
Der unsichtbare Motor der Website
Wer eine Website besucht, sieht Texte, Bilder und Buttons. Was auf dem Server geschieht, bleibt verborgen: Dort werden etwa Eingaben aus Formularen verarbeitet, Nutzer angemeldet und Seiten zusammengestellt. Genau in diesem Hintergrundbetrieb liegen die beiden Fehler – einer in der Speicherverwaltung, der andere in der Fehlerbehandlung von PHP.


Ein Angriff braucht technische Voraussetzungen und unter Umständen sehr viele Anfragen. Dass sich diese automatisieren lassen, zeigen die Entdecker in einer Demonstration: Nach 38 Sekunden konnten sie Befehle auf einem Testserver ausführen, wie heise security berichtet. Daraus folgt nicht, dass jede erreichbare Website angreifbar ist. Für Betreiber verwundbarer Installationen ist es aber ein Grund, schnell zu handeln.
Was das für Besucher bedeuten kann
Die Lücken sitzen auf dem Webserver, nicht unmittelbar auf dem Handy oder Laptop eines Besuchers. Wer eine verwundbare Website geöffnet hat, muss deshalb nicht davon ausgehen, dass sein Gerät infiziert wurde oder persönliche Daten abgeflossen sind. Entscheidend ist, ob ein Angreifer die konkrete Website tatsächlich kompromittiert hat – und worauf er dort zugreifen konnte.
Im Fall eines erfolgreichen Angriffs sind, abhängig vom betroffenen Dienst und den Rechten auf dem Server, unterschiedliche Folgen denkbar: Persönliche Angaben könnten abfließen, Konten missbraucht oder Inhalte einer Website verändert werden. Auch Weiterleitungen auf betrügerische Seiten wären möglich. Keine dieser Folgen lässt sich allein aus dem Vorhandensein der PHP-Lücke für eine bestimmte Website ableiten.
Gestohlene Namen, Anschriften oder Bestellinformationen können spätere Betrugsversuche glaubwürdiger machen. Unbekannte Rechnungen oder Abbuchungen sind deshalb Warnsignale – aber kein Beweis, dass gerade „php2shell“ die Ursache war. Die Verbraucherzentralen erklären die möglichen Folgen von Identitätsdiebstahl.
Vorsicht vor der „Sicherheitswarnung“ im Postfach
Betrüger brauchen keinen Zugriff auf eine Website, um die Nachricht über eine Sicherheitslücke für sich zu nutzen. Eine E-Mail oder SMS könnte etwa behaupten, wegen „php2shell“ müsse sofort ein Passwort über einen mitgeschickten Link geändert werden. Andere Nachrichten fordern eine angebliche Nachzahlung oder geben sich am Telefon als Support aus.
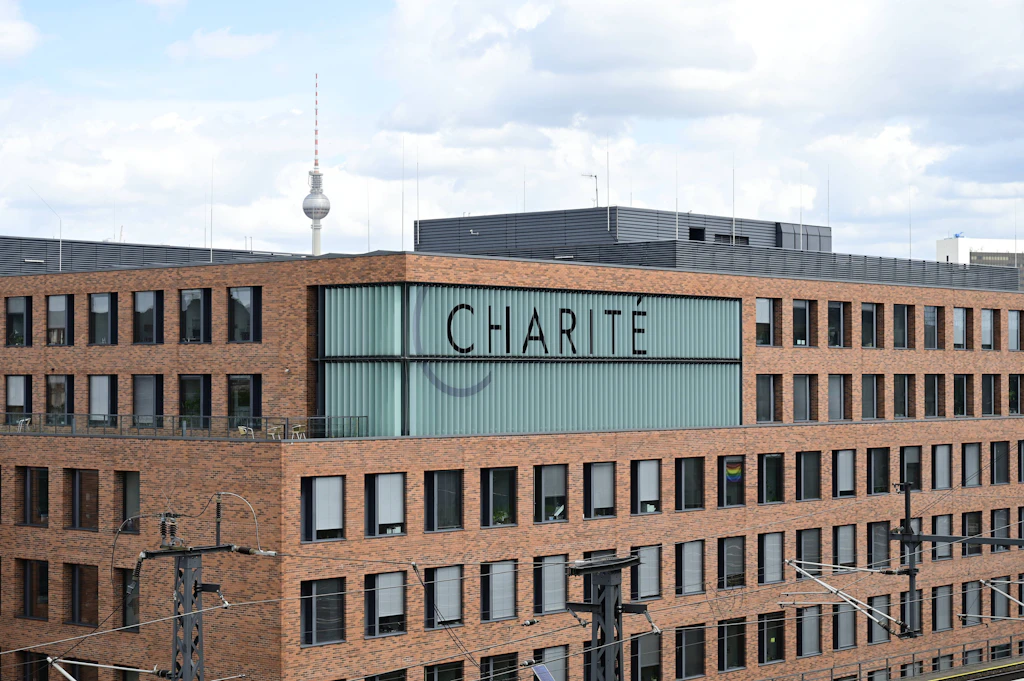
PHP-Sicherheitslücke: Charité schaltet Website ab – Updates jetzt verfügbar

Warum das World Wide Web im Arbeitsalltag immer noch unterschätzt wird
Wer eine solche Nachricht erhält, sollte die Website selbst aufrufen oder die offizielle App öffnen, statt dem Link zu folgen. Zugangsdaten und Bestätigungscodes gehören nicht in ein unerwartetes Telefonat; eine nicht selbst angestoßene Freigabe sollte nicht bestätigt werden. Zeitdruck und die Aufforderung, einen Code weiterzugeben, sind wichtigere Warnzeichen als Rechtschreibfehler. Vor betrügerischen SMS und falschen Anrufen im Namen der Verbraucherzentrale warnen die Verbraucherzentralen ausdrücklich.
Meldet ein Anbieter einen tatsächlichen Datenabfluss, sollten Kunden zuerst prüfen, welche Daten betroffen sind. Ist ein Passwort darunter, muss es geändert werden – auch bei anderen Diensten, falls es dort ebenfalls verwendet wurde. Bei unbekannten Abbuchungen ist die Bank zu kontaktieren; Forderungen für nie abgeschlossene Verträge sollten Betroffene nicht ignorieren. Für solche Fälle bieten die Verbraucherzentralen einen Notfall-Check an.
Was Website-Betreiber jetzt tun müssen
Erstens: feststellen, wo PHP tatsächlich Webanfragen verarbeitet. Dazu gehören neben der Hauptwebsite gegebenenfalls weitere Anwendungen, Hosting-Umgebungen und Geräte mit einer PHP-basierten Verwaltungsoberfläche. Wer Managed Hosting nutzt, sollte den Anbieter nach dem konkreten Patchstatus fragen.
Zweitens: das Sicherheitsupdate einspielen. Als korrigierte Versionen nennt das BSI PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die PHP-Entwickler weisen in ihrer Release-Mitteilung darauf hin, dass Übergangsmaßnahmen keinen vollständigen Schutz bieten: Das Update ist die entscheidende Maßnahme. Bei Paketen eines Linux-Distributors kann eine Sicherheitskorrektur zurückportiert sein; dann ist die Bestätigung des Paket-Anbieters aussagekräftiger als die PHP-Versionsnummer allein. Nach der Installation muss geprüft werden, ob auch der laufende Webdienst die korrigierte Fassung verwendet.

Cyberangriff aufs Grundbuch: Können auch unsere Daten in Deutschland von Kriminellen gestohlen werden?

Warum SSL Zertifikate für eine sichere Internetseite unverzichtbar sind
Drittens: einen möglichen früheren Zugriff untersuchen. Ein Update schließt die Lücke, beantwortet aber nicht die Frage, ob sie zuvor ausgenutzt wurde. Betreiber sollten relevante Protokolle sichern und auf Auffälligkeiten prüfen. Bei konkretem Verdacht ist fachkundige Hilfe sinnvoll; betroffene Zugangsdaten und andere Geheimnisse müssen gegebenenfalls ausgetauscht werden.
Falls personenbezogene Daten verletzt wurden, sind außerdem die Meldepflicht gegenüber der Datenschutzaufsicht und – bei voraussichtlich hohem Risiko – die Benachrichtigung der Betroffenen zu prüfen. Eine bloß verwundbare PHP-Installation ist noch keine festgestellte Datenpanne. Die Voraussetzungen stehen in Artikel 33 und 34 der Datenschutz-Grundverordnung.
Für Besucher bleibt die wichtigste Unterscheidung: Eine Sicherheitslücke ist noch kein bestätigter Einbruch. Betreiber müssen ihre Systeme aktualisieren und prüfen; Nutzer sollten auf verlässliche Mitteilungen ihres Anbieters achten – und sich nicht durch vermeintliche Warnungen zu übereilten Klicks oder Freigaben drängen lassen.

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
