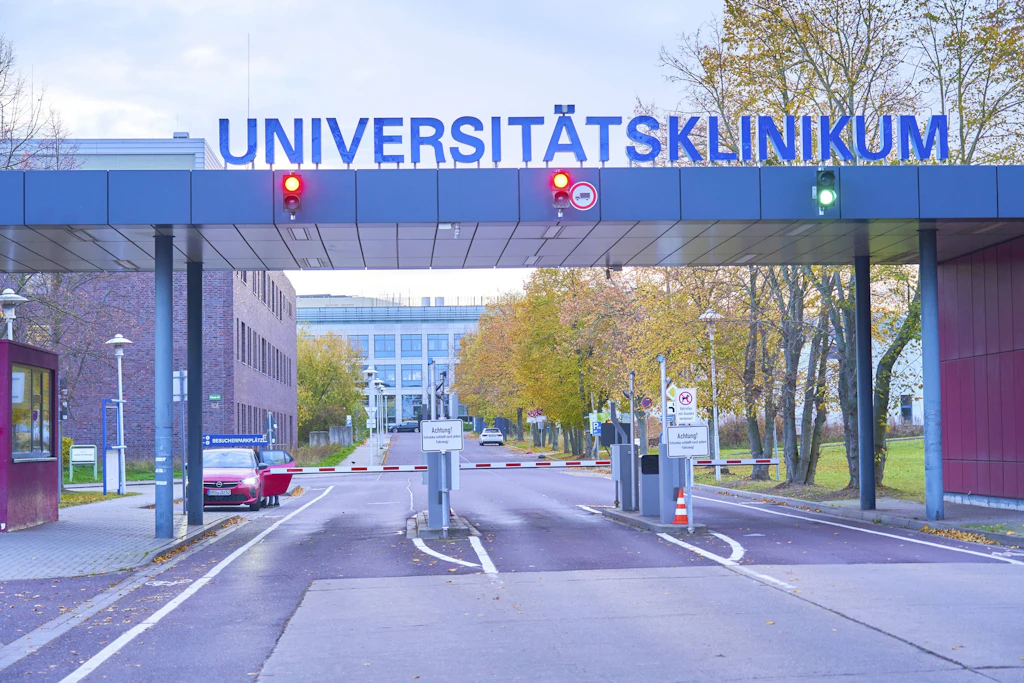
In Magdeburg ist die Website der Universitätsmedizin vorübergehend nicht erreichbar. Das Klinikum hat sie vorsorglich vom Netz genommen, wie die Universitätsmedizin Magdeburg am Donnerstag mitteilte. Anlass ist eine aktuelle Warnung des Bundesamtes für Sicherheit in der Informationstechnik (BSI) vor kritischen Schwachstellen in der weitverbreiteten Programmiersprache PHP, die potenziell zahlreiche Websites weltweit betreffen.
Hinweise auf einen Cyberangriff auf die Universitätsmedizin gibt es nicht. Die Abschaltung erfolgt ausschließlich vorsorglich; als Betreiberin einer Kritischen Infrastruktur (Kritis) misst die Universitätsmedizin dem Schutz ihrer IT-Systeme besondere Bedeutung bei. Auf die medizinische Versorgung hat die Abschaltung keine Auswirkungen, der Klinikbetrieb läuft uneingeschränkt weiter.
Für dringende Anliegen ist die Telefonzentrale unter 0391 67-01 erreichbar. In lebensbedrohlichen Notfällen gilt die Notrufnummer 112, bei dringenden, nicht lebensbedrohlichen Beschwerden der ärztliche Bereitschaftsdienst unter 116117.
Reisehighlights Reisehighlights exklusiv für Sie
Mehr
Was hinter der BSI-Warnung steckt
Straßenreinigung in Magdeburg: Gebühr soll kräftig steigen
Uniklinik Magdeburg operiert erstmals ein Kind mit dem Da-Vinci-Roboter
Das BSI hatte seine Warnung „PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit“ am Mittwoch veröffentlicht. Es bewertet darin die beiden Schwachstellen mit den Kennungen CVE-2026-109618 und CVE-2026-109619 nach dem Bewertungssystem CVSS mit 9,2 von 10 Punkten. Nach Einschätzung des BSI könnte es Angreifern gelingen, aus der Ferne schadhaften Code auf Webservern mit PHP-Anwendungen auszuführen. Bestätigte Ausnutzungen der Lücken sind dem BSI bislang nicht bekannt, es gibt jedoch bereits unbestätigte Berichte über existierende Exploits. Die Warnung richtet sich allgemein an Betreiber von PHP-Anwendungen und nicht speziell an die Universitätsmedizin Magdeburg.


Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
