
Alle Daten, die das Land Berlin von seinen Bürgern und Unternehmern gespeichert hat, sind nicht sicher. Also auch Wohngeldanträge, Kontonummern, Krankenakten, Führerscheine, Uni-Noten, Strafsachen oder Steuerdaten. Die Berliner Datenschutzbeauftragte Meike Kamp warnt die Bürger der Stadt, nun nach dem Hacker-Angriff vom August besonders vorsichtig zu sein. Doch die Warnung sollte man als Berliner eher als Daueralarm begreifen.
Tatsächlich ist der Datenraub der Rhysida-Hacker ja nicht der erste Terror-Angriff auf Berlin: 2019 schlich sich der Trojaner Emotet ins Kammergericht ein; dann der Conti-Ransomware-Angriff auf die TU Berlin 2021; die DDoS-Welle der russischen Killnet-Hacker auf die Berliner Verwaltung 2022; die ITDZ-„Störung“ 2023; oder die Cyberangriffe auf Berliner Kliniken 2024 und die Verseuchung der IT der Justizverwaltung 2025. Und eben diesen Sommer das Justiz-Chaos im Juli und die Rhysida-Attacke vom August – der IT-GAU mit Ansage.
Alle Landesregierungen haben hier in den letzten Jahrzehnten versagt. Weder Klaus Wowereit, Michael Müller, Franziska Giffey (alle SPD) noch Kai Wegner (CDU) konnten Berlins Cyberspace sichern. Wie konnte es so weit kommen? Und wie kann der nächste Senat unsere Daten und den Betrieb der Verwaltung schützen?
Berliner IT: keine Synergien, Bürgernähe oder Sicherheit
Anfangs ging es um etwas mehr Übersicht und Synergien im Datenverhau des Landes. 2004 entwickelte der Senat Wowereit die IT-Strategie für Berlin: Man wandelte das „IT-Amt“, den Landesbetrieb für Informationstechnik (LIT) zum „modernen Dienstleister“ IT-Dienstleistungszentrum Berlin (ITDZ) um. Doch die Ämter und Behörden Berlins nahmen die Dienste des 2005 gegründeten ITDZ selten in Anspruch. Während draußen die digitale Revolution tobte, schotteten sich Berlins Behörden erfolgreich ab.
Datenklau in Berlin: Erpresser veröffentlichen Passwörter im Darknet
Hackerangriff Berlin: Senat plant Kontaktstelle für Betroffene
Über zehn Jahre später ging es dann um mehr Bürgernähe: Das Onlinezugangsgesetz (OZG) von 2017 verpflichtet Bund, Länder und Kommunen in Deutschland, ihre Verwaltungsleistungen digital anzubieten. Laut Bundesgesetz wollte Deutschland Anfang 2026 die elektronische Akte, die E-Akte, flächendeckend einführen. Das hat bislang nur punktuell geklappt – leider nicht in Berlin. Das deutsche IT-Chaos um die Zuständigkeiten hat der Normenkontrollrat in einem lustigen Wimmelbild zusammengefasst: So kann sich Verwaltung nicht modernisieren.
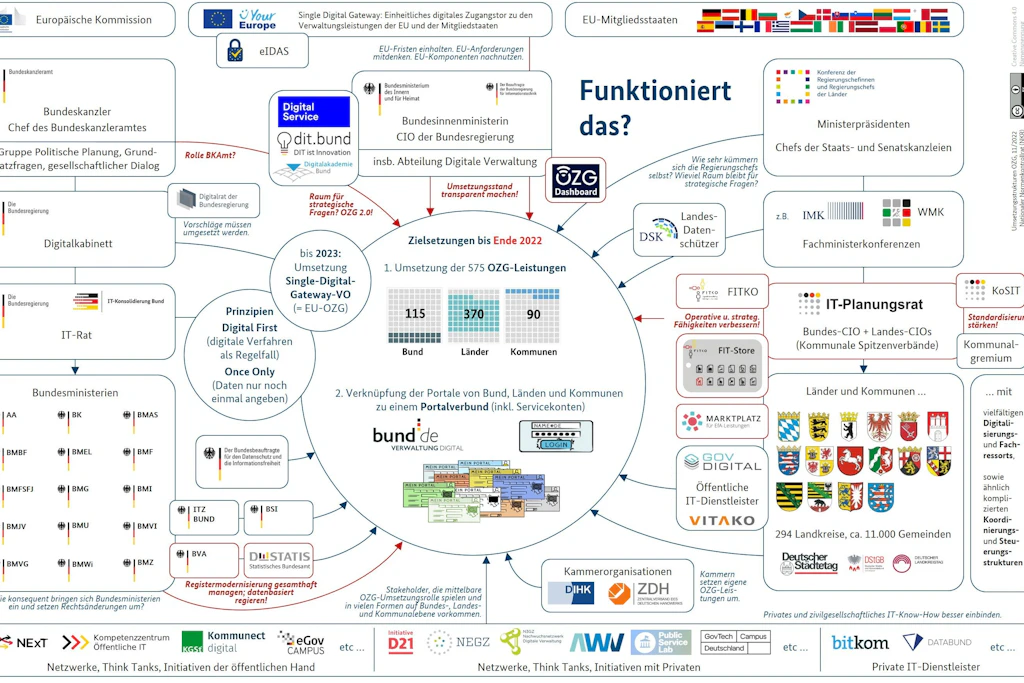
Die Verwaltung soll digital werden? Der Normenkontrollrat zweifelte bereits 2022 daran.
© Nationaler Normenkontrollrat

Und zuletzt wollte die EU mehr Sicherheit für seine Mitglieder: Das Kritis-Dachgesetz und seine Verordnung sind seit einem Jahr gültig – sie sollen die kritische Infrastruktur des Landes schützen. Und mit dem NIS2-Gesetz will man speziell die IT von Unternehmen und Behörden sichern.
Berlin hat weder das eine noch das andere oder ganz andere geschafft: weder Synergien noch Bürgernähe, noch Sicherheit. In der Hauptstadt blieb man irgendwo um 2010 herum hängen. Und dann häuften sich die Cyber-Attacken, Terror-Angriffe und digitalen Ausfälle.
Verschiedene Rechtsanwaltskanzleien werben nun bereits für Sammelklagen gegen das Land Berlin. Denn man kann Schadensersatz verlangen, wenn einem wegen eines Verstoßes gegen die Datenschutzgrundverordnung ein materieller oder immaterieller Schaden entstanden ist. Voraussetzung für eine erfolgreiche Klage: Berlin hat „keine angemessenen technischen und organisatorischen Maßnahmen getroffen, um die personenbezogenen Daten vor einem unbefugten Zugriff zu schützen“. Diese Voraussetzung sollte mehr als erfüllt sein.
Notz: „Die Bundesregierung hat das mitgetragen“
Tatsächlich ist Berlin keine Ausnahme. Auch andere Länder und Großstädte haben ihre Probleme mit der digitalen Verwaltung. Auch München oder Stuttgart hinken hinterher. Modernisierung einer Verwaltung ist teuer, aufwändig und zäh, weil sie in der Verwaltung unbeliebt ist. Beim NIS2-Gesetz entband der Bund schließlich Landes- und Kommunalbehörden von der Pflicht mitzumachen. Länder und Kommunen hatten beim Bund erfolgreich lobbyiert und auf den meilenweiten IT-Rückstand in ihren Amtsstuben hingewiesen. Offiziell redete man sich aufs Grundgesetz hinaus. Demnach darf der Bund den Ländern oder Kommunen nicht direkt Vorschriften machen. Inoffiziell wollte der gemeinsame IT-Planungsrat von Bund und Ländern keinen Druck auf die Kommunen ausüben.
Konstantin von Notz, der stellvertretende Fraktionsvorsitzende der Grünen im Bundestag, sagt, dass bei der Umsetzung der zwei EU-Richtlinien zu Kritis und NIS2 die öffentliche Verwaltung „bewusst ausgenommen“ worden sei, „gegen den Rat praktisch aller Experten“. Die Länder seien nicht bereit gewesen, sich demselben Schutzregime zu unterwerfen, das sie anderen abverlangten. „Die Bundesregierung hat das mitgetragen“, so von Notz. Auch Berlin konnte weiterwursteln wie bisher. Berlin ist also prinzipiell überall, doch speziell in Berlin läuft es besonders schlecht. Denn Berlin hat seine Eigenarten.
Nach dem Sommer 2026 weiß man: Es ist nichts passiert
Die damalige Berliner Chief Digital Officer (CDO) und heutige Wirtschaftsministerin Brandenburgs Martina Klement (CSU) beließ es am 30. Mai 2025 bei einem Rundschreiben an die Berliner Verwaltung zur Umsetzung der NIS2-Richtlinie. Demnach ist die Senatskanzlei verantwortlich für die Umsetzung. Punkt 6 des Rundschreibens: „Die oder der Beauftragte für Informationssicherheit des Landes meldet dem Bundesamt für Sicherheit in der Informationstechnik die identifizierten staatlichen Stellen erstmals zum 15.06.2025 und danach alle zwei Jahre.“ Das BSI bestätigte dieser Zeitung die fristgerecht eingegangene Meldung solcher besonders verwundbarer Stellen. Doch was danach passiert ist, will das BSI nicht sagen, weil „Informationsaustausch und die Zusammenarbeit mit dem BSI immer in einem geschützten Vertrauensraum erfolgen“. Hier funktioniert der Datenschutz also tadellos: Auch der neue Interims-CDO Florian Hauer verweigerte dieser Zeitung trotz fünftägiger Antwortfrist die Auskunft.
Doch nach dem Sommer 2026 weiß man: Es ist nichts passiert. Das bestätigt auch der IT-Experte Manuel Atug im Interview mit dieser Zeitung: „Als Sachverständiger habe ich sowohl 2023 als auch 2025 den Innenausschuss des Berliner Abgeordnetenhauses beraten. Ich musste der Politik leider bestätigen, dass die Cybersicherheit in Berlin desolat aufgestellt ist. Es gibt keine aktuell gehaltenen und einheitlichen Sicherheitsprozesse, kein strukturiertes Vorgehen, nur Insellösungen.“
Zwischenfazit: Im Wollen ist Berlin ganz groß
Weder Wowereit, Müller, Giffey noch Wegner konnten gegen Bezirke und Verwaltung eine zentrale, für alle verbindliche Organisation der IT-Sicherheit durchdrücken. Vor allem die zwölf Berliner Bezirke schießen hier immer wieder quer. Obwohl die Berliner Landesverfassung keine kommunale Ebene unter dem Land vorsieht, spielen sich in der Praxis die Bezirke derart auf, als wären sie eigene Städte im Stadtstaat Berlin.
Bereits in der IT-Strategie von 2004 wollte man mit dem ITDZ in der Berliner Straße in Wilmersdorf „einheitliche Rahmenbedingungen für die Planung, Beschaffung, Entwicklung und den Einsatz von Informationstechnik“ und ein „einheitliches Netz“ schaffen. Auch mit dem E-Government-Gesetz-Berlin von 2016 unter Müller. Ziele waren auch hier: Konsolidierung der Serverstruktur des Landes, die Standardisierung der IT-Arbeitsplätze – und die E-Akte.
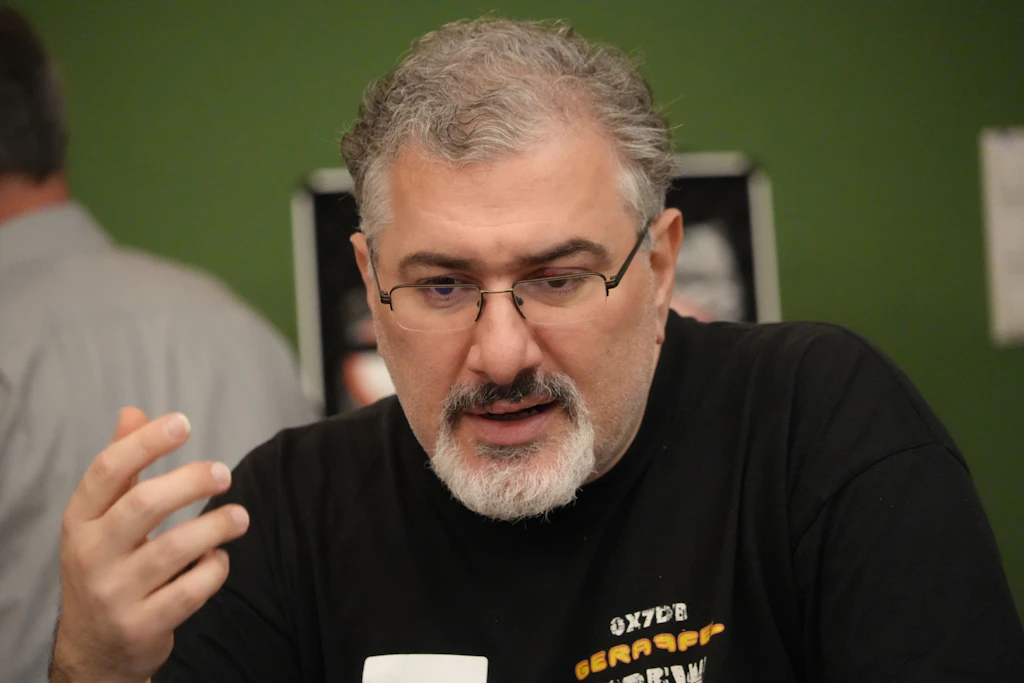
Manuel Atug: „Die schlechte Sicherheitslage ist in Berlin bekannt. Man nimmt es hin. Daher haben die letzten Landesregierungen grob fahrlässig und sogar vorsätzlich gehandelt.“
© Privat
Das gleiche wollte das Projekt OneIT@Berlin, das unter Giffey im August 2022 startete – zu offensichtlich hatten sich während der Corona-Pandemie die digitalen Versäumnisse bei Gesundheitsbehörden, Bezirksämtern und Schulen gezeigt. Wegner und seine CDO Klement moderierten dann die Kritis- und NIS2-Vorgaben elegant mit einem Rundschreiben ab. Zwischenfazit: Im Wollen ist Berlin ganz groß. Warum scheitert es am Machen?
Eklat: Experten watschen Senat im Innenausschuss ab
Am 3. November 2025 kam es im Innenausschuss des Berliner Abgeordnetenhauses zum Eklat. In einer Anhörung zum Stand der IT-Sicherheit bestätigten die geladenen Experten die sicherheitspolitische Bankrotterklärung. Während der Senat in seinem 157 Seiten starken Umsetzungsbericht zu E-Government und IT-Zukunft ein farbenfrohes Bild der stetigen Modernisierung zeichnete, sahen die Experten schwarz.
Die Sachverständigen kritisierten, dass Berlin leider nur Strategien, Konzepte und Gremienarbeit produziere, aber nicht ins Handeln komme. Der Cybersicherheitsexperte Sven Herpig der Firma Interface: „Wir haben kein Erkenntnisproblem, wir haben ein Umsetzungsproblem.“ Die Cybersicherheitsstrategie sei bestenfalls ein Orientierungspapier, schlimmstenfalls ein „Feigenblatt für ausbleibendes Handeln“.
Etwas deutlicher wurde Manuel Atug von der AG Kritis: Bei Polizei und Feuerwehr liefen im Herbst 2025 noch rund 18.000 Rechner mit Windows 10, obwohl der Support ausläuft. Viele Fachverfahren seien nicht Windows-11-fähig. Zahlreiche Systeme liefen weiterhin im sogenannten „Legacy“-Bereich der ITDZ-Cloud – also in der „Altlasten-Zone“. Sogar Windows 95 und 98 seien noch im Einsatz, erzählte Atug auf Nachfrage dieser Zeitung. Die Folge: erhöhte Sicherheitsrisiken und fünffach erhöhte Betriebskosten.
Brisant auch: Die Berliner IT-Sicherheitsleitlinie stammt aus dem Jahr 2017 und verweist laut Atug teilweise noch auf längst abgelöste BSI-Standards. Obwohl laut Vorschrift eine Überprüfung mindestens alle zwei Jahre erfolgen sollte, blieb eine Aktualisierung bis heute aus.
Wegner setzt das Schneckentempo fort
Auch beim Krisenmanagement zeigten sich laut Experten massive Defizite. Herpig verwies darauf, dass Berlin bis 2025 (auch bis 2026) noch immer nicht über ein flächendeckend implementiertes Business-Continuity Management verfüge. Dabei entscheidet gerade im Ernstfall nicht die Verhinderung eines Angriffs über den Erfolg, sondern die Fähigkeit zur schnellen Wiederherstellung der Systeme. Diese Defizite rächten sich bei den vergangenen Angriffen.
Zu groß ist auch der Unterschied zwischen Anforderungen an Kritis-Betreiber und dem Zustand der Landesverwaltung selbst. Atug: „Der Staat macht aktuell weniger als die Kritis-Betreiber.“ Während Energieversorger wie Stromnetz Berlin GmbH eigene Security Operations Center, Redundanzen, Krisenübungen und streng regulierte Sicherheitsstandards vorweisen könnten, bliebe Berlin selbst hinter diesen Anforderungen weit zurück.
IT-GAU mit Ansage: Trotz Warnungen lässt Berlin seine Bürger weiter ins offene Messer laufen
Datenleck in Berlin: 1,2 Millionen Dateien im Darknet – so schützen Sie sich jetzt
Wegner setzt also nur den Status quo aus Wowereits Zeiten fort: veraltete Systeme, Migration im Schneckentempo, Personalmangel und eine löchrige und zersplitterte Sicherheitsarchitektur. Weder Bezirke noch Ämter oder Senatsverwaltungen lassen sich unter ein einheitliches System zwingen: „Da machen alle, was sie wollen“, so Sicherheitsexperte Atug. Und der ehemalige FDP-Abgeordnete und IT-Fachmann Roman-Francesco Rogat erklärt: „Wer eine IT-Migration in seiner Behörde durchführen muss, trägt das Risiko und die Kosten in seiner Verwaltungseinheit selbst, während der Sicherheitsgewinn dem ganzen Land zugutekommt. Das führt strukturell dazu, dass Umstellungen aufgeschoben werden, wo immer es geht.“ Da es von oben kaum verbindliche Vorgaben gebe, würden die Behörden Standards unterlaufen, ohne dass dies bestraft wird.
Meyer: „In Berlin fehlt politischer Wille zur Umsetzung“
Berliner Zeitung und Ostdeutsche Allgemeine wollten von AfD, BSW, CDU, FDP, Linke, SPD und Volt mit einem Zehn-Fragen-Katalog wissen, wie sie der Berliner IT-Krise Herr werden wollen. Geantwortet hat trotz viertägiger Antwortfrist nur die FDP. Der FDP-Landesvorsitzende und Spitzenkandidat Christoph Meyer meint, dass der tagelange unbemerkte Datenklau von Rhysida „Staatsversagen“ sei.
Meyer will eine zentrale Steuerung für ganz Berlin einschließlich der Bezirke durchsetzen. IT-Sicherheit sei eine Landesaufgabe und müsse auch so organisiert werden. „Technik auf Verschleiß“ zu fahren, müsse ein Ende haben, so Meyer: „Das ist eine politische Priorität, die auch mit auskömmlichen Haushaltsmitteln unterlegt sein muss.“
Dass die Rhysida-Hacker bis ins zentrale Berechtigungsmanagement vordringen konnten, zeige laut Meyer, dass das System nicht besonders gut geschützt war: Daher müssten Zugriffe maximal begrenzt und Netze konsequent segmentiert werden. Meyer: „Zero Trust heißt für uns: Kein Gerät und kein Nutzer bekommt Vertrauen geschenkt – jeder Zugriff muss abgesichert sein. Das ist alles nicht neu, es ist kein Hexenwerk – in Berlin fehlt nur bislang der politische Wille zur Umsetzung.“

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
