
Hacker greifen Behörden an, dringen in Firmennetzwerke ein und stehlen Kundendaten. Für Verbraucher beginnt das Problem dabei mitunter erst, nachdem der eigentliche Cyberangriff längst vorbei ist. Namen, Telefonnummern, Adressen oder E-Mail-Adressen können später für Phishing, Betrug oder Identitätsdiebstahl genutzt werden.
Wie konkret die Folgen werden können, zeigt derzeit der Lieferdienst Flink. Nach einem Hackerangriff erhalten Kunden und Mitarbeiter Zahlungsaufforderungen von Kriminellen. Die mutmaßlichen Angreifer behaupten, Daten von mehr als einer Million Kunden und 13.000 Beschäftigten gestohlen zu haben. Flink hat dieses Ausmaß bislang nicht bestätigt.
Bestätigt hat das Unternehmen, dass Angreifer Zugriff auf Namen, Lieferadressen, E-Mail-Adressen und Telefonnummern erlangten. Passwörter, Bankverbindungen, Zahlungsdaten und Kreditkarteninformationen seien dagegen nicht betroffen gewesen.
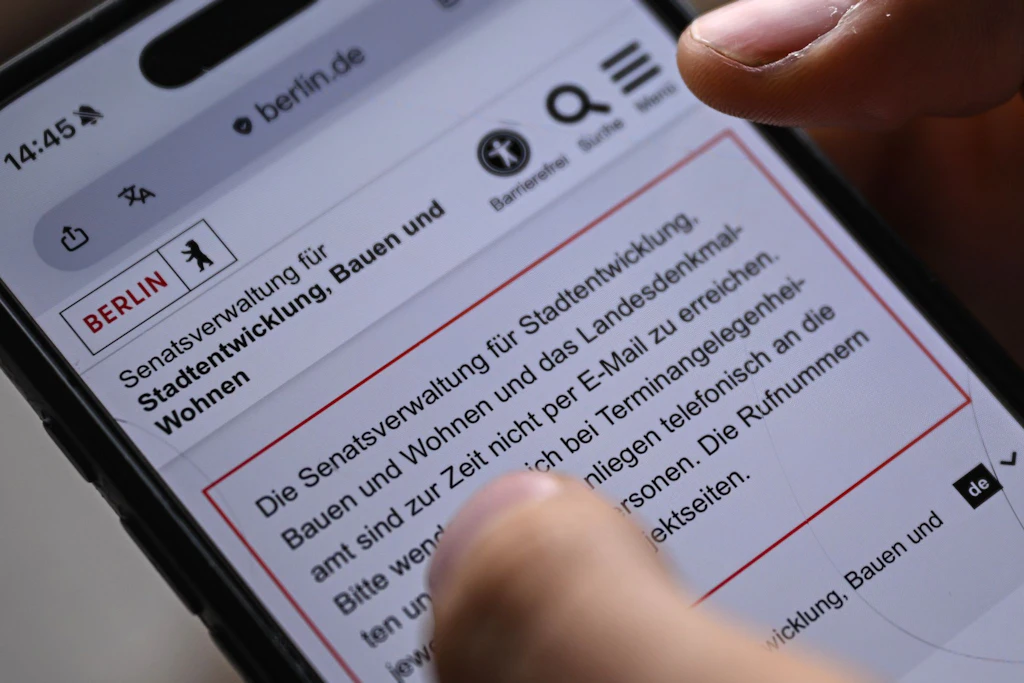
Auch bei Angriffen auf Behörden können persönliche Daten von Bürgern in fremde Hände geraten. Nach dem Cyberangriff auf das Berliner Landesnetz veröffentlichten die Täter am 4. September gestohlene Daten im Darknet. Betroffen waren Systeme zweier Senatsverwaltungen. Welche personenbezogenen Daten einzelner Bürger und Unternehmen abgeflossen sind, wird weiterhin ausgewertet.
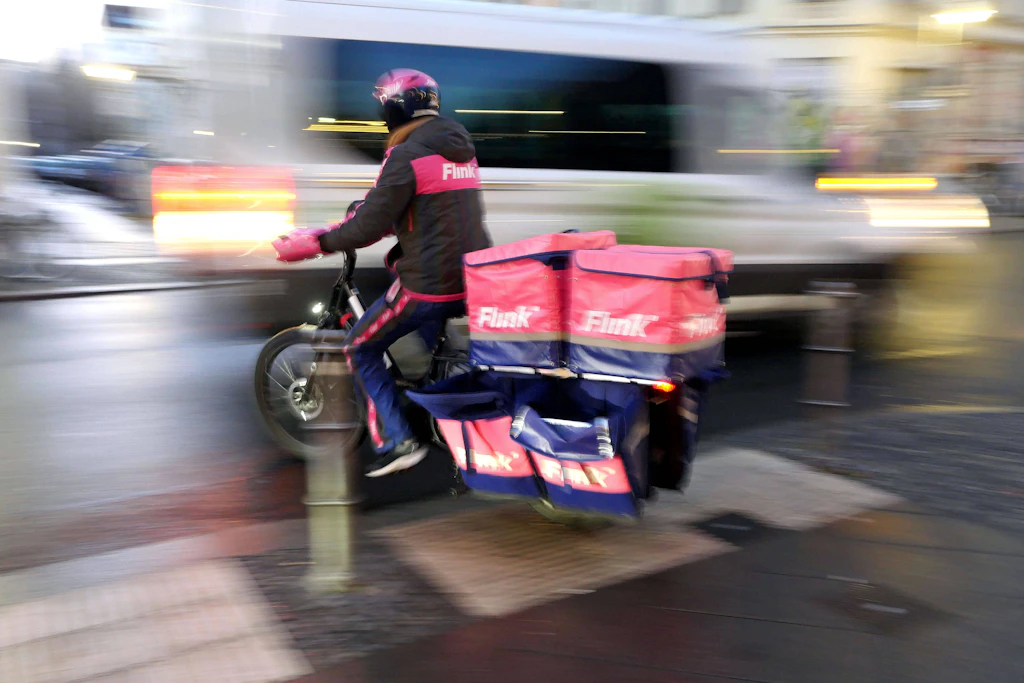
Nach Hackerangriff: Flink-Kunden werden per E-Mail erpresst
Hier können Sie prüfen, ob Ihre E-Mail-Adresse in Datenlecks auftaucht
Wer wissen möchte, ob die eigene E-Mail-Adresse bereits Bestandteil eines bekannten Datenlecks war, kann mehrere kostenlose Angebote nutzen.
1. HPI Identity Leak Checker
- Das Hasso-Plattner-Institut in Potsdam betreibt seit 2014 einen kostenlosen Sicherheitscheck. Nutzer geben ihre E-Mail-Adresse ein und erhalten anschließend per E-Mail Informationen darüber, ob diese Adresse in bekannten Datendiebstählen gefunden wurde und welche Arten persönlicher Daten betroffen sein könnten.
- Der Umfang ist erheblich: Aktuell enthält die Datenbank nach Angaben des HPI mehr als 19 Milliarden kompromittierte Identitäten aus mehr als 2000 Datenlecks.
HPI Identity Leak Checker öffnen
2. Leak Checker der Universität Bonn
- Eine deutsche Alternative bietet die Arbeitsgruppe IT-Sicherheit der Universität Bonn. Der Dienst entstand aus dem vom Bundesforschungsministerium finanzierten Forschungsprojekt EIDI zum digitalen Identitätsdiebstahl und ist für private Nutzer gedacht.
- Auch hier wird die eingegebene E-Mail-Adresse mit Daten aus bekannten Leaks abgeglichen. Nach Angaben der Universität wird die Adresse für die eigentliche Suche verwendet und anschließend im Klartext nicht dauerhaft gespeichert.

Leak Checker der Universität Bonn öffnen
3. Have I Been Pwned
- Der international bekannte Dienst Have I Been Pwned ermöglicht ebenfalls die Suche nach der eigenen E-Mail-Adresse in bekannten Datenlecks. Aktuell umfasst die Datenbank nach Angaben des Betreibers mehr als 17 Milliarden kompromittierte Adressen. Nutzer können sich dort außerdem kostenlos benachrichtigen lassen, wenn ihre E-Mail-Adresse künftig in einem neu erfassten Datenleck auftaucht.
Wichtig ist bei allen drei Diensten: Ein Treffer bedeutet nicht automatisch, dass ein Konto gerade gehackt ist. Er zeigt zunächst, dass die angegebene E-Mail-Adresse in einem bekannten Datenleck gefunden wurde. Umgekehrt ist auch ein negatives Ergebnis keine Garantie, dass niemals Daten gestohlen wurden. Die Dienste können nur Leaks berücksichtigen, die ihnen bekannt sind.
Woran erkenne ich, dass mein Account tatsächlich gehackt wurde?
Ein Datenleck bei einem Unternehmen und eine Übernahme des eigenen Kontos sind zwei verschiedene Dinge. Einige Warnzeichen sprechen allerdings dafür, dass Kriminelle bereits Zugriff auf einen Account besitzen.
Dazu gehören Benachrichtigungen über unbekannte Anmeldungen, ein plötzlich nicht mehr funktionierendes Passwort oder Änderungen an E-Mail-Adresse und Telefonnummer, die man selbst nicht vorgenommen hat.
Auch Nachrichten, die ohne eigenes Zutun verschickt oder als gelesen markiert wurden, unbekannte Bestellungen sowie Rechnungen oder Mahnungen für nie gekaufte Waren sollten ernst genommen werden.
Besondere Aufmerksamkeit verdient das eigene E-Mail-Postfach. Wer dort Zugriff erhält, kann bei zahlreichen anderen Diensten über die Funktion „Passwort vergessen“ neue Zugangsdaten anfordern. Auch ungewöhnliche Weiterleitungsregeln oder Filter im Postfach können darauf hindeuten, dass jemand mitliest.
Datenleck, Accountübernahme oder Schadsoftware?
Für die nächsten Schritte ist entscheidend, was passiert ist. Bei einem Datenleck wurden Informationen bei einem Unternehmen oder einer Behörde gestohlen. Der eigene Computer muss deshalb nicht kompromittiert sein.
Bei einer Accountübernahme besitzen die Täter bereits Zugang zu einem konkreten E-Mail-, Shopping-, Social-Media- oder Zahlungskonto.
Bei Schadsoftware auf dem eigenen Computer oder Smartphone können Angreifer dagegen unter Umständen direkt Passwörter oder andere sensible Informationen ausspähen. In diesem Fall sollte ein neues Passwort nicht vorschnell auf demselben möglicherweise kompromittierten Gerät eingegeben werden.
Gehackt: Diese fünf Schritte sind jetzt wichtig
1. Das E-Mail-Konto zuerst sichern:
- Ist das Postfach betroffen, sollte dort möglichst schnell ein neues, nur für dieses Konto verwendetes Passwort gesetzt werden. Danach sollten hinterlegte Telefonnummern, E-Mail-Adressen, Weiterleitungen und aktive Sitzungen kontrolliert werden.
2. Wiederverwendete Passwörter ändern:
- Wer dasselbe Passwort bei mehreren Diensten verwendet, sollte es überall ersetzen. Das BSI empfiehlt für jedes Konto ein eigenes Passwort.
3. Zwei-Faktor-Authentisierung einschalten:
- Wo der Anbieter diese Möglichkeit bietet, sollte sie genutzt werden. Das BSI rät ausdrücklich dazu, die zusätzliche Absicherung etwa bei E-Mail, sozialen Netzwerken, Onlineshopping und Onlinebanking einzusetzen.
4. Kontoaktivitäten kontrollieren:
- Unbekannte Geräte, Logins, Bestellungen oder Zahlungen sollten überprüft werden. Bei möglicherweise infizierten Geräten empfiehlt es sich, die Sicherungsmaßnahmen von einem anderen vertrauenswürdigen Gerät vorzunehmen.
5. Kontakte warnen:
- Wurden bereits Nachrichten über den gehackten Account verschickt, sollten Freunde, Kollegen und Familienmitglieder informiert werden. Täter können über gekaperte Konten weitere Phishing-Nachrichten verbreiten oder Geld verlangen.
Geheime Notfallpläne unter gehackten Berliner Daten – Experte spricht von grober Fahrlässigkeit
Wann müssen Bank oder Polizei eingeschaltet werden?
Sind Bankdaten betroffen, wurden unbekannte Zahlungen ausgelöst oder besteht der Verdacht, dass Kriminelle Zugang zum Onlinebanking besitzen, sollte die Bank beziehungsweise der Zahlungsdienstleister sofort informiert werden.
Bei Identitätsmissbrauch rät die Polizeiliche Kriminalprävention außerdem dazu, Anzeige zu erstatten. Das ist auch über die Onlinewachen der Landespolizeien möglich. E-Mails, SMS, Screenshots, Rechnungen und Kontoauszüge sollten als mögliche Beweise gesichert werden.
Wer feststellt, dass in seinem Namen Verträge geschlossen oder Bestellungen vorgenommen wurden, sollte zudem seine Bonitätsdaten überprüfen. Die Polizei empfiehlt Betroffenen, eine kostenlose Schufa-Selbstauskunft anzufordern und bei Bedarf einen Sperrvermerk setzen zu lassen.
Bei Fragen zur IT-Sicherheit können sich Verbraucher außerdem an das Service-Center des Bundesamtes für Sicherheit in der Informationstechnik wenden. Das BSI nennt dafür die kostenlose Telefonnummer 0800 274 1000.
Warum ein alter Datenklau noch Monate später gefährlich sein kann
Selbst wenn bei einem Angriff keine Passwörter oder Bankdaten gestohlen wurden, können Name, Telefonnummer, Anschrift und E-Mail-Adresse für Kriminelle wertvoll sein.
Eine gefälschte Nachricht eines Lieferdienstes, einer Bank oder eines Onlineshops wirkt wesentlich glaubwürdiger, wenn der Absender bereits den richtigen Namen oder die Anschrift kennt. Gerade der Fall Flink zeigt, wie schnell gestohlene Kundendaten offenbar für direkte Kontaktversuche genutzt werden können.
Ein positives Ergebnis bei einem Leak-Checker ist deshalb kein Grund zur Panik, aber ein Anlass, genauer hinzusehen: Welche Daten wurden veröffentlicht? Wird das damalige Passwort noch verwendet? Ist die Zwei-Faktor-Authentisierung aktiviert? Gibt es unbekannte Anmeldungen oder auffällige Nachrichten?
Und auch bei einem negativen Ergebnis gilt: Ein Leak-Checker kann nur bekannte Datensammlungen durchsuchen. Vollständige Sicherheit bietet ein solcher Check nicht.
Hackerangriff auf Berlin: Erpresser fordern zwei Millionen Euro Lösegeld

Ihre Meinung ist uns wichtig. Senden Sie uns Ihr Feedback zu diesem Artikel an: [email protected]
